






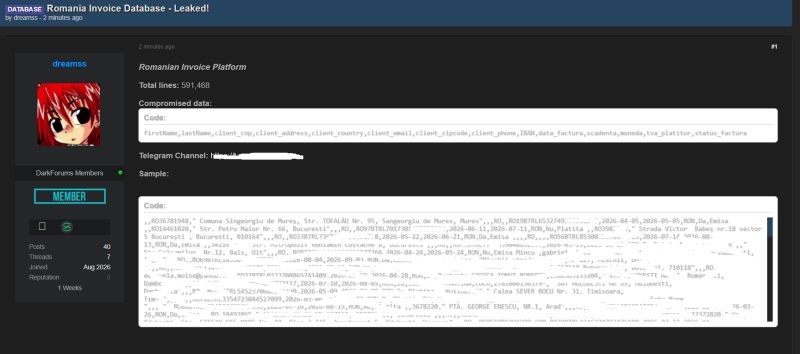
Pe un forum de comerț cu date furate a apărut la vânzare o bază de date atribuită unei platforme de facturare din România. Revendicarea atacatorului: aproximativ 591.000 de înregistrări cu nume, CNP, adresă, email, telefon, IBAN și detalii despre facturi (dată, scadență, monedă, statut plată). Autenticitatea nu este verificată independent, dar eșantionul publicat pare plauzibil. Iar combinația CNP + IBAN + istoric de facturi este exact ce le trebuie atacatorilor pentru phishing țintit: un mesaj care invocă o factură reală, cu suma și scadența corecte, pare legitim. Nu este. Dacă folosiți o platformă de facturare online, ca firmă sau client: – Tratați cu suspiciune orice email, SMS sau apel despre facturi, plăți restante sau schimbări de cont bancar, chiar dacă detaliile par corecte. – Nu confirmați date personale sau bancare la solicitări nesolicitate. – Monitorizați tranzacțiile și semnalați băncii orice operațiune nerecunoscută. – Dacă incidentul se confirmă, operatorii afectați au obligații de notificare conform GDPR. Scopul nu este alarmarea, ci reacția rapidă. P.S. Am transmis informațiile către DNSC Romania. Postul are exclusiv rol informativ și preventiv.